
¿Alguna vez has pensado realmente en quién tiene las llaves de tus documentos más importantes? La mayoría de nosotros subimos facturas, contratos y fotos a servicios como Google Drive o Dropbox sin pensarlo dos veces. Asumimos que son seguros porque son grandes marcas conocidas. Pero hay una verdad incómoda que pocos explican claramente: si ellos tienen la llave para desencriptar tus archivos, técnicamente pueden leerlos. Y no solo por curiosidad, sino porque sus servidores necesitan acceder a los datos para indexarlos, buscar palabras clave o mostrar vistas previas.
Esta dependencia crea una vulnerabilidad silenciosa. Si el servicio sufre una brecha de seguridad, si cambian sus términos de privacidad, o si reciben una orden legal para entregar tus datos, tus archivos están expuestos. No es paranoia; es arquitectura técnica. Para dormir tranquilos con nuestros digital vault (bóveda digital), necesitamos cambiar el paradigma: pasar de confiar en la empresa a confiar en la criptografía y en dónde residen físicamente los datos.
El problema de la encriptación del lado del servidor
Cuando subes un archivo a la mayoría de las nubes tradicionales, este se cifra mientras viaja (en tránsito) y cuando está guardado (en reposo). Suena bien, ¿verdad? El problema es que la llave maestra reside en los servidores de la empresa. Esto significa que el proveedor tiene acceso al texto plano. Pueden escanear tu correo electrónico para mostrarte anuncios personalizados; pueden analizar tus documentos para mejorar sus funciones de búsqueda inteligente.
Esa comodidad tiene un precio oculto: pierdes la soberanía sobre tus datos. En un mundo donde las regulaciones de privacidad varían según el país y los ataques cibernéticos son cada vez más sofisticados, depender de la política interna de una corporación estadounidense o europea puede ser un riesgo innecesario. Lo que necesitas no es solo cifrado, sino cifrado de conocimiento cero (zero-knowledge).
Qué significa realmente "conocimiento cero"
La encriptación de conocimiento cero es el estándar de oro para la privacidad genuina. Funciona así: tus archivos se cifran directamente en tu dispositivo (tu ordenador o móvil) antes de subirlos a internet. La llave para descifrar esos archivos se genera localmente y nunca se envía al servidor. El proveedor solo ve bloques de datos ilegibles, como si fueran ruido estático.
Esto cambia radicalmente la dinámica de confianza. Si el proveedor pierde su base de datos, tú aún tienes la llave para recuperar tus archivos desde tu propio respaldo. Si el proveedor recibe una orden judicial para entregar tus datos, no puede hacerlo porque simplemente no tiene la capacidad técnica para leerlos. Servicios como Proton Drive o Tresorit han adoptado esto, pero muchos otros ofrecen esta función solo como un complemento de pago o para carpetas específicas, dejando el resto de tus datos accesibles para la empresa.
Dónde viven tus archivos: la importancia del almacenamiento descentralizado
Incluso con la mejor encriptación, existe otro punto de fallo: la infraestructura centralizada. Si todos tus archivos están en los servidores de una sola empresa en un solo lugar, esa empresa puede quebrar, sufrir un desastre natural o decidir cerrar el servicio. Aquí es donde entra el concepto de decentralized storage (almacenamiento descentralizado).
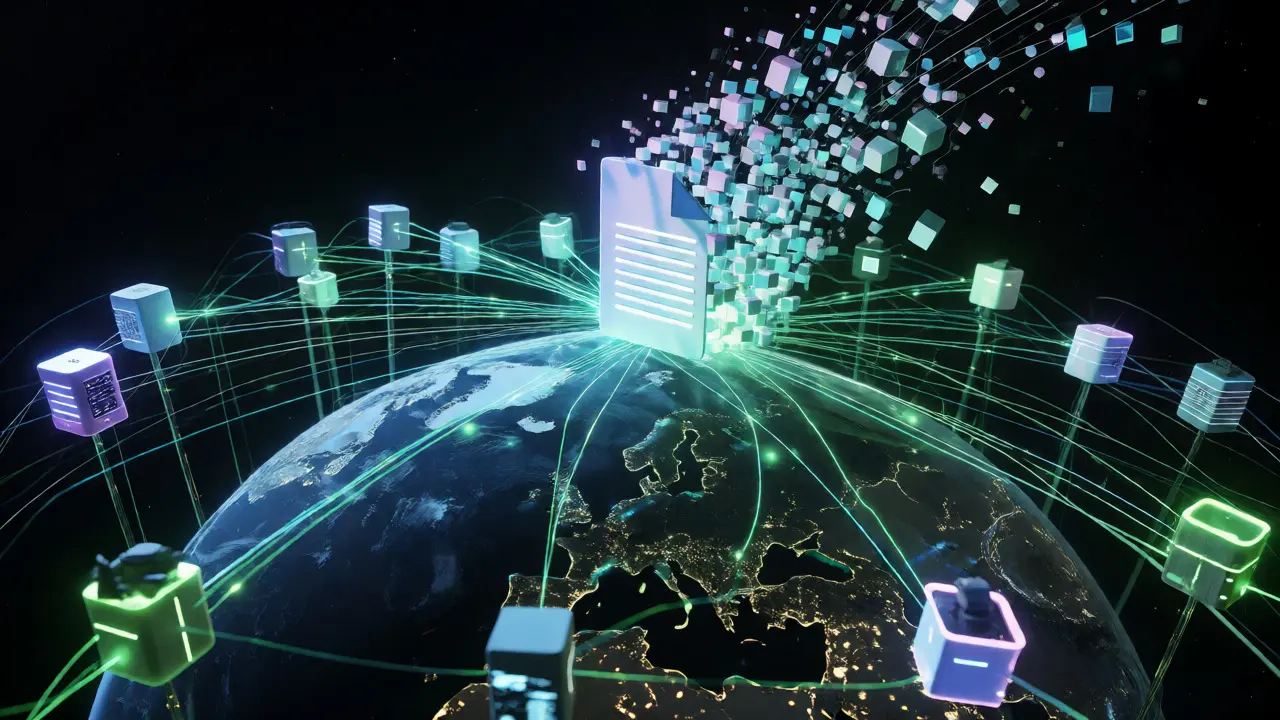
En lugar de guardar tus datos en un único centro de datos propiedad de una compañía, el almacenamiento descentralizado distribuye fragmentos cifrados de tus archivos a través de una red global de nodos. Piensa en ello como tener copias de tus documentos repartidos en miles de bibliotecas pequeñas alrededor del mundo, en lugar de en una única biblioteca gigante. Si una biblioteca cierra, tus libros siguen disponibles en otras partes.
Tecnologías como Arweave e IPFS permiten esto. Arweave, por ejemplo, ofrece almacenamiento permanente en cadena (on-chain), lo que significa que los datos pueden existir tanto tiempo como exista la red, independientemente de la salud financiera de la empresa que creó la interfaz. Esto elimina el riesgo de que tus documentos desaparezcan porque un proveedor decidió retirar un producto antiguo.
Control de acceso condicional: quién ve qué y cuándo
La seguridad no es solo ocultar datos, también es controlar el acceso. Los sistemas tradicionales suelen ofrecer permisos binarios: puedes ver o no puedes ver. Pero la vida real es más matizada. A veces necesitas compartir un contrato con un abogado, pero solo durante una semana. Otras veces, quieres que tu pareja tenga acceso a tus finanzas si estás fuera de contacto durante un periodo prolongado, pero no necesariamente siempre.
Aquí es donde surgen soluciones avanzadas como Vaulternal. Este servicio no es solo una bóveda pasiva; es un sistema activo de continuidad de acceso condicional. Imagina que almacenas documentos vitales en tu digital vault. Con Vaulternal, puedes definir reglas precisas para la entrega de estos archivos:
- Desencadenantes temporales: Envías un documento a ti mismo dentro de cinco años, o a un familiar en una fecha específica.
- Desencadenantes de inactividad: Configuras una ventana de inactividad (por ejemplo, 30 días). Si no inicias sesión ni interactúas con la plataforma en ese periodo, el sistema libera automáticamente el acceso a un destinatario de confianza designado. Esta regla es cancelable en cualquier momento antes de activarse, dándote control total.
- Verificación de identidad: Antes de liberar los archivos, el sistema verifica la identidad del destinatario, asegurando que la persona correcta reciba la información sensible.
Este enfoque resuelve problemas prácticos sin entrar en complejidades legales excesivas. Es ideal para situaciones de indisponibilidad temporal, viajes largos o emergencias médicas, garantizando que la información fluya hacia quien debe recibirla bajo las condiciones que tú estableciste previamente.
Vaulternal: Una bóveda digital construida sobre principios modernos
Si buscas una solución que integre estas tres capas -cifrado de extremo a extremo, infraestructura resistente y control de acceso inteligente- Vaulternal destaca como una opción diseñada específicamente para usuarios conscientes de la privacidad. A diferencia de las nubes tradicionales, Vaulternal utiliza encriptación AES-256-GCM del lado del cliente. Tus archivos se trocean y se verifican por integridad antes de salir de tu dispositivo.
Lo que hace especial a este servicio es su arquitectura híbrida. Utiliza blockchain storage (almacenamiento en cadena de bloques) mediante Arweave para garantizar la permanencia de los datos, combinándolo con IPFS para una distribución rápida y eficiente. Esto significa que tus documentos no dependen de la existencia continua de la empresa Vaulternal como entidad comercial; la tecnología subyacente asegura que los datos persistan.
Además, su sistema de "Vault Permanent" ancla metadatos críticos en la red Polygon, creando una prueba de existencia y autenticidad inmutable. Para quienes gestionan credenciales sensibles, la integración con prácticas robustas de password storage (gestión de contraseñas) permite mantener claves de acceso seguras junto con los documentos que protegen, todo bajo la misma filosofía de conocimiento cero.
Para entender a fondo cómo configurar estas reglas de acceso y maximizar la seguridad de tus archivos, es recomendable consultar la guía completa sobre la forma más segura de almacenar documentos, donde se desglosan los pasos técnicos y las mejores prácticas actuales.
Preguntas clave antes de elegir tu proveedor
No te dejes llevar solo por el espacio en gigabytes o el precio mensual. Hazte estas tres preguntas críticas antes de migrar tus documentos sensibles:
- ¿Quién tiene la llave privada? Si la respuesta es "el proveedor", tienes un riesgo significativo. Busca servicios donde la generación de claves sea exclusivamente local.
- ¿Dónde residen físicamente los datos? ¿Están en un centro de datos único susceptible a fallos regionales o apagones, o están distribuidos geográficamente y tecnológicamente?
- ¿Qué pasa si el servicio desaparece? ¿Puedes exportar tus datos fácilmente? ¿La arquitectura permite que los archivos sobrevivan a la quiebra del proveedor gracias a redes descentralizadas?
Responder a estas preguntas te ahorrará dolores de cabeza futuros. Muchos usuarios descubren demasiado tarde que no pueden descargar sus archivos originales si olvidan la contraseña maestra, o que el servicio cerró y les dio solo 30 días para migrar terabytes de información.
¿Es seguro usar almacenamiento descentralizado para documentos legales?
Sí, siempre que utilices encriptación del lado del cliente. Al estar los datos cifrados antes de subirlos, la naturaleza descentralizada de la red (como Arweave o IPFS) garantiza disponibilidad y resistencia a la censura sin comprometer la confidencialidad. Los proveedores no pueden leer el contenido, solo gestionar los enlaces de acceso.
¿Qué ocurre si olvido mi contraseña en un servicio de conocimiento cero?
En la mayoría de los servicios de conocimiento cero estricto, perder la contraseña significa perder el acceso a los datos, ya que la empresa no guarda una copia de la llave. Sin embargo, algunas plataformas modernas permiten generar claves de recuperación únicas o utilizar mecanismos de acceso condicional para recuperar el control bajo ciertas verificaciones de identidad, aunque esto depende de la implementación específica del proveedor.
¿Vaulternal requiere conocimientos técnicos avanzados para funcionar?
No. Aunque utiliza tecnologías complejas como blockchain y encriptación avanzada en segundo plano, la interfaz de usuario está diseñada para ser intuitiva. El usuario solo necesita arrastrar y soltar archivos, establecer reglas de acceso simples (fechas o contactos) y gestionar sus claves de recuperación, sin necesidad de entender la arquitectura subyacente.
¿Cómo afecta la regulación GDPR a mis documentos en la nube?
El GDPR protege los datos personales identificables. En un sistema de conocimiento cero, los datos cifrados son técnicamente anónimos para el proveedor hasta que se descifran localmente. Esto reduce la superficie de cumplimiento normativo para el proveedor, pero la responsabilidad de gestión de la llave recae completamente en el usuario, quien debe asegurar que sus claves estén protegidas según las mejores prácticas de seguridad.
Pasos prácticos para empezar hoy
No tienes que migrar toda tu vida digital de la noche a la mañana. Empieza pequeño:
- Identifica tus 10 documentos más críticos (contrato de hipoteca, pólizas de seguro, testamentos digitales).
- Prueba un servicio gratuito de conocimiento cero como Vaulternal para subir una copia de prueba.
- Configura una regla de acceso condicional sencilla, como enviar un archivo a ti mismo dentro de un año, para probar la funcionalidad.
- Guarda tus claves de recuperación en un lugar físico seguro, separado de tus dispositivos digitales.
La tranquilidad mental que proporciona saber que tus documentos están protegidos por matemáticas y distribuidos globalmente, en lugar de depender de la buena voluntad de una corporación, vale la pena el esfuerzo inicial. Tu yo futuro te lo agradecerá.
Escrito por Javiera Urzúa
Ver todos los posts de: Javiera Urzúa